思途明道本期整理数字化项目操作日志的验收方法,帮助团队核对记录范围、身份关联、结果状态、隐私边界和事件回放能力。
数字化项目上线后,操作日志常被用于问题定位、权限复核和业务追溯。但日志存在并不等于可用:记录范围可能遗漏,操作者身份可能不清,失败动作可能没有结果,敏感信息也可能被过度留存。思途明道本期整理操作日志验收方法,供项目团队参考;本文不涉及特定客户或未经确认的成果。
从需要追溯的业务动作出发
日志范围应覆盖登录、权限变更、关键数据新增修改、审批处理、批量导入导出和配置调整等动作。团队先列出真正需要回答的问题,再决定记录字段,避免一开始就追求把所有技术信息全部保存。普通浏览行为是否记录,也应根据业务风险和隐私要求评估。
一条记录要说明谁做了什么
基础字段通常包括时间、操作者标识、操作对象、动作类型、来源入口和请求标识。代办、接口账号和自动任务需要与普通用户区分,并能追溯到授权来源。不能只记录显示名称,因为名称可能重复或后续变更。
同时记录结果与失败状态
日志不仅要写发起了什么,也要说明是否成功、影响范围和失败类别。批量操作应能关联到具体任务及结果汇总,避免只留下“已执行”却无法确认哪些记录生效。对于响应不确定的写入,应支持通过请求标识查询最终状态,防止重复操作。
控制敏感内容与留存期限
密码、密钥、完整证件号和不必要的正文内容不应进入普通日志。需要定位问题时,可记录字段名称、脱敏摘要或安全存储引用。不同日志类型设置适当的访问权限和保留期限,到期后的归档或清理也要能够被审计。
用事件回放完成验收
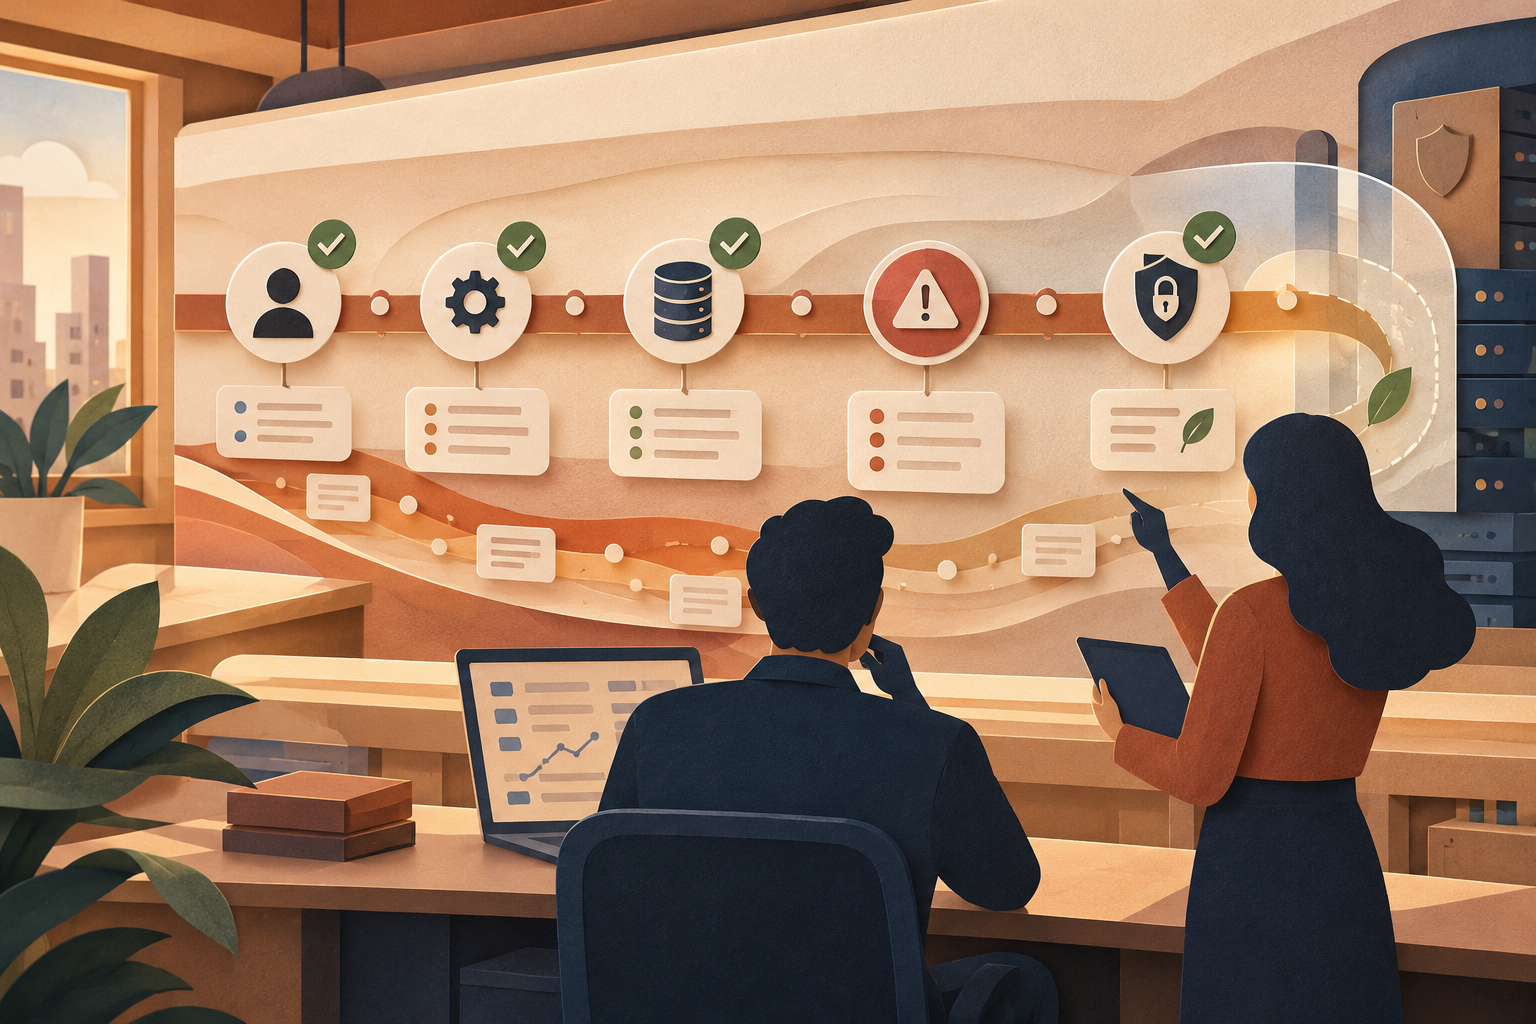
验收可选择新增、修改、撤回、权限调整、失败重试等代表性场景,按时间线执行并核对日志。检查记录是否顺序合理、身份准确、结果一致,并确认授权人员能够检索而无关人员不能访问。发现缺口后,应回到业务动作清单修正,而不是只增加更多技术字段。
常见问题
日志越详细越好吗?
不是。应满足追溯需要,同时避免记录无关或敏感信息,并控制访问与留存。
自动任务没有人员操作,还需要身份吗?
需要。应记录服务身份、任务来源和授权关系,便于判断动作为什么发生。
只验证成功操作够不够?
不够。失败、部分成功和状态不确定的场景更能检验日志是否支持真实排查。