企业 AI 调用查询、通知或业务写入工具时,需要把权限落实到任务、身份、参数和时效。本文梳理可执行的授权与审计方法。
企业 AI 从回答问题走向执行任务后,风险边界也随之变化。查询一条库存记录、发送一条通知、修改一个订单状态,看似都是工具调用,但对业务的影响完全不同。权限控制不能只停留在“这个智能体能否使用某个工具”,而要继续细化到谁发起、为哪个任务、可以操作哪些对象、在什么条件下生效。
先把工具能力拆成最小动作
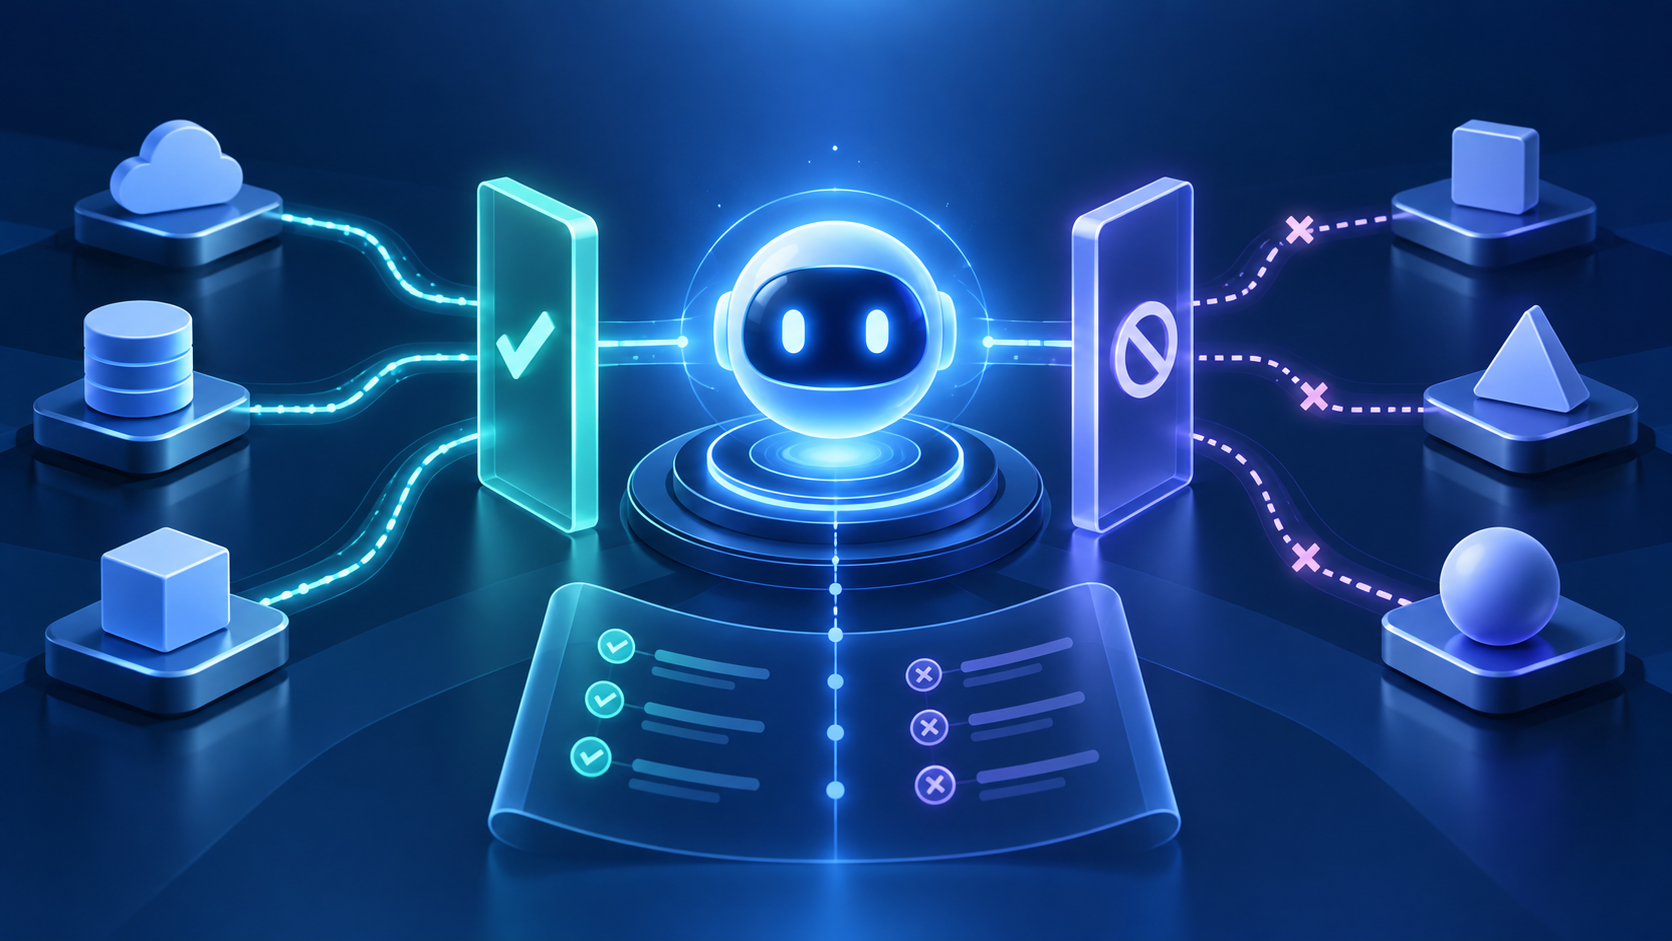
同一个业务系统通常同时包含读取、新建、修改、删除和外部发送等能力。若把它们打包成一个宽泛权限,AI 获得的实际能力往往超过任务需要。更稳妥的做法是按动作拆分工具,例如把“查询客户信息”和“更新客户信息”分开,把“生成通知草稿”和“正式发送通知”分开。这样既便于授权,也便于对高风险动作增加人工确认。
让授权跟随具体任务
权限应从发起人的身份和当前任务共同推导。员工可以查看自己负责的记录,不代表 AI 可以遍历全部数据;一次获准更新某条记录,也不代表后续任务持续拥有同样权限。可以为每次执行生成短时授权,限定对象范围、可用动作和失效时间。任务结束或上下文变化后,授权自动终止,减少权限被跨任务复用的风险。
在执行前校验关键参数
仅判断“允许调用工具”还不够,还要检查调用参数是否符合业务规则。写入动作可校验目标记录、字段白名单、数值范围和状态前置条件;外发动作可检查接收对象、内容类型和敏感信息。涉及付款、删除、批量修改或对外发送时,应把最终参数清晰呈现给责任人确认,而不是只让其确认一个模糊的操作名称。
用审计记录还原执行过程
每次工具调用至少应记录任务编号、发起身份、授权依据、工具名称、关键参数摘要、执行结果和时间。日志不应无边界保存完整敏感内容,可以对敏感字段脱敏,并按用途设置保留期限。出现异常时,团队应能回答“谁授权、AI 做了什么、影响了哪些对象、结果是否回写”,从而支持排查和纠正。
从只读工具开始逐步放开
新场景上线时,可以先开放只读查询和草稿生成,观察任务命中率、异常类型与人工复核负担。规则稳定后,再逐步开放低风险写入,并为批量、不可逆和对外动作保留更高等级的确认。权限扩展应以真实运行记录为依据,而不是一次性给予完整能力。
常见问题
已有系统角色权限,还需要单独控制 AI 吗?
需要。系统角色是基础边界,AI 还应受到当前任务、工具动作、参数范围和授权时效的进一步限制。
所有工具调用都要人工确认吗?
不必。可按影响分级:只读、可撤销的小范围动作可自动执行,高风险或不可逆动作再进入人工确认。
审计日志是否要保存完整输入和输出?
不一定。应按排查和合规需要保留最小必要信息,对敏感字段脱敏,并设置明确的访问与保留规则。